


L’ondata di allarmi bomba che ha interessato centinaia di istituti scolastici italiani nella mattinata di oggi, mercoledì 11 novembre, rappresenta un chiaro esempio di guerra psicologica a bassa intensità, condotta tramite lo strumento del cyber-hoaxing (falsi allarmi massivi veicolati per via informatica). L’invio massivo di mail intimidatorie ha fatto scattare evacuazioni a scopo cautelativo in tutto il Paese, ma le bonifiche di artificieri e unità cinofile hanno escluso la presenza di qualsiasi ordigno. Le indagini della Polizia Postale indicano l’uso di server compromessi all’estero per mascherare la reale matrice dell’attacco.
L’episodio non è isolato: minacce del tutto analoghe sono state registrate contemporaneamente in altri Paesi europei, tra cui Bulgaria, Irlanda e Regno Unito. L’obiettivo degli aggressori non è la detonazione fisica, bensì l’interruzione di pubblico servizio, la saturazione delle forze di sicurezza e il danno reputazionale alle istituzioni.
La risposta istituzionale si prova a muovere rapidamente tra Europa e Italia.
Mentre l’Agenzia europea per la cybersicurezza (ENISA) ieri ha evidenziato il costante aumento dei rischi cyber legati all’uso dell’intelligenza artificiale e dei dispositivi connessi, il Viminale ha riunito d’urgenza il Comitato per l’ordine e la sicurezza pubblica. Il vertice presieduto dal Ministro Piantedosi ha disposto il rafforzamento della vigilanza sui sistemi digitali vulnerabili e un maggiore raccordo tra intelligence e forze di polizia per proteggere il Paese.
La dinamica dell’attacco in Italia: i fatti
Intorno alle ore 09:50 dell’11 novembre, un messaggio di posta elettronica minatorio è stato recapitato alla casella di posta istituzionale di oltre un centinaio di plessi scolastici distribuiti in modo uniforme su tutto il territorio nazionale. La mappa delle segnalazioni certe ha coinvolto sia le grandi metropoli sia la provincia: da Milano, Bergamo e Trieste a Nord, passando per Firenze, Roma, Frosinone e Latina al Centro, fino a Napoli, Potenza, Lecce, Palermo e Siracusa al Sud.
L’evento ha provocato la tempestiva attivazione dei protocolli di emergenza: centinaia di plessi sono stati evacuati e migliaia di studenti sono stati fatti stazionare all’esterno per consentire le bonifiche effettuate dagli artificieri e dalle unità cinofile della Polizia di Stato e dei Carabinieri.

Nessun ordigno o materiale esplosivo è stato rinvenuto in alcuno degli edifici ispezionati. Le verifiche tecniche condotte dalla Polizia Postale indicano che la mail è stata instradata sfruttando l’infrastruttura di rete della Dayeh University (un ateneo situato nella contea di Changhua, a Taiwan), un dettaglio che conferma l’uso di server o account compromessi per mascherare l’origine reale dell’invio.
ULTIMO AGGIORNAMENTO ORE 13:50 – “La mail contenente l’allarme bomba è arrivata a circa 6mila istituti scolastici italiani”. Lo si apprende dal ministero dell’Istruzione. Non tutte le scuole che hanno ricevuto la mail sono state evacuate.
Anatomia delle minacce: il testo, la firma e il discrimine del rischio
L’esame dettagliato del messaggio giunto nelle caselle di posta elettronica delle segreterie scolastiche rivela una struttura stilistica studiata per suscitare il massimo impatto emotivo. L’autore del testo si presenta al lettore qualificandosi come Mikhail Andropov, sedicente leader del fantomatico “Vilayat di Misoginistan”. Già nella scelta del mittente emergono i tratti tipici delle campagne di molesta informativa: da un lato l’adozione di un nome evocativo della storia geopolitica orientale, dall’altro l’invenzione di una sigla territoriale dal sapore deliberatamente provocatorio ed estremista.
La Vilayat-i faqih è una teoria secondo la quale, in assenza dell’imam e nell’attesa del suo ritorno, il giurista (faqih) ha facoltà di tutelare e reggere gli interessi della comunità ed è il principio fondatore del governo della Repubblica iraniana. Nei giorni scorsi la Francia ha attribuito all’Iran la paternità degli attacchi informatici alla catena del freddo.
Misoginistan, infine, sembra riecheggiare i fantomatici ‘Combattenti dello Stato Maschile’, gruppo russo ultranazionalista che ha firmato altre mail con allarmi bomba sugli aerei.
 Entrando nel merito del contenuto, il testo si articola attraverso proclami dai toni parossistici e descrizioni cruente. Il mittente dichiara apertamente l’intento di voler compiere un “genocidio contro gli italiani”, affermando di essersi preparato a lungo con il solo scopo di uccidere. La minaccia fisica immediata viene formalizzata con l’annuncio di aver collocato all’interno di ciascun edificio scolastico un potente ordigno esplosivo dotato di innesco a distanza, nascosto in un banale sacchetto di plastica e posizionato in modo da garantire la massima propagazione dell’onda d’urto. A questa prima affermazione segue poi la promessa di un’ulteriore violenza diretta contro eventuali superstiti, da finire a coltellate.
All’interno dello stesso invio massivo compariva infine un passaggio di natura strettamente politica, in cui l’anonimo dichiarava che l’organizzazione aveva già piazzato una bomba nel motore dell’auto del Primo Ministro italiano.

Un’operazione di tale portata avrebbe richiesto la presenza capillare sul territorio nazionale di una rete eversiva di dimensioni enormi, la cui esistenza è smentita dalle analisi investigative. I capillari controlli svolti sul campo dagli artificieri e dalle unità cinofile hanno infatti confermato l’assenza assoluta di materiale esplosivo o di qualsiasi dispositivo minaccioso.
“Gli allarmi bomba nelle scuole sono un esempio di attacco ibrido, una minaccia immateriale a costo limitato e capace di generare impatti destabilizzanti nel tessuto sociale, fino a minare la fiducia dei cittadini e a fare dell’emergenza la nuova quotidianità, minando in questo modo la democrazia”. Lo ha detto all’ANSA, Arije Antinori, professore di Criminologia alla Sapienza Università di Roma ed esperto dell’ EU Knowledge Hub on Prevention of Radicalisation (Eukh), l’iniziativa della Commissione Europea lanciata nel 2024 per contrastare estremismo violento e terrorismo negli Stati membri.

In pratica, “si attacca il sistema di relazioni”, “si sovraccaricano le istituzioni di compiti” e si determina un ambiente nel quale diventa difficile riconoscere una minaccia autentica da una falsa. Inoltre “tutto diventa un’infrastruttura critica, anche la quotidianità”. L’obiettivo è “mandare in crisi il nostro sistema” e “indurci a fare passi indietro nei processi democratici”.
Allo stesso modo, il riferimento all’attentato contro la Presidenza del Consiglio si è rivelato privo di riscontri oggettivi. L’inserimento di una minaccia alla figura del Premier all’interno di un messaggio inoltrato indistintamente a centinaia di presidi scolastici risponde a una logica di amplificazione mediatica, concepita per intercettare l’attenzione degli organi di stampa e alzare la tensione istituzionale, ma smentita dai controlli immediati eseguiti sui dispositivi di tutela della scorta governativa.

L’obiettivo principale di questo tipo di attacco non è la detonazione fisica, ma la provocazione di un danno indiretto: la paralisi delle attività didattiche, il dispiegamento forzato di ingenti risorse delle forze dell’ordine e la diffusione del panico tra le famiglie.
E purtroppo sono stati efficaci in questo senso.
Le minacce alle scuole attraversano l’Europa: allarmi in Scozia, Irlanda e Irlanda del Nord
La nuova ondata di allarmi bomba via e-mail ha superato i confini italiani, raggiungendo anche numerosi istituti scolastici del Regno Unito e dell’Irlanda. Oggi segnalazioni analoghe sono arrivate in Scozia, Irlanda del Nord e Repubblica d’Irlanda, mentre le autorità hanno avviato verifiche per ricostruire la provenienza delle comunicazioni e individuare eventuali collegamenti tra gli episodi.
 In Irlanda del Nord il fenomeno ha assunto dimensioni particolarmente estese: secondo il Police Service of Northern Ireland (PSNI), oltre 300 scuole hanno segnalato di aver ricevuto la stessa e-mail contenente una minaccia. Il messaggio, secondo quanto riferito dagli investigatori, proveniva dall’esterno del Regno Unito. Le verifiche effettuate non hanno individuato situazioni sospette e la polizia ha classificato la comunicazione come un falso allarme, valutando basso il rischio per la popolazione. L’assistant chief constable Anthony McNally ha comunque sottolineato la preoccupazione generata nelle comunità scolastiche, tra studenti, famiglie e personale degli istituti.
il vicecomandante della polizia nordirlandese, Anthony McNally, ha dichiarato che episodi di questo tipo “vengono presi molto seriamente”. E ancora: “Comprendiamo la preoccupazione nella comunità, tra gli studenti e i genitori. Le nostre indagini proseguono, ma in questa fase consideriamo basso il rischio per la popolazione”.
Anche in Scozia sono state raggiunte numerose scuole. La Police Scotland ha riferito che i messaggi sono stati immediatamente valutati e considerati falsi allarmi, senza elementi che indicassero una minaccia credibile o un pericolo più ampio per la popolazione. La Cyber and Fraud Unit della polizia scozzese ha avviato accertamenti per risalire alla fonte delle comunicazioni, lavorando in collaborazione con le altre forze dell’ordine britanniche e internazionali. Le autorità hanno inoltre chiarito che, sulla sola base del contenuto delle e-mail, non era necessario procedere all’evacuazione degli edifici o tenere gli studenti lontani dalle lezioni.
La Repubblica d’Irlanda ha registrato segnalazioni analoghe. An Garda Síochána, la polizia nazionale, ha confermato di essere a conoscenza di una comunicazione generica inviata a diversi istituti, precisando che le verifiche non avevano evidenziato una minaccia credibile e che non era necessario procedere a evacuazioni. Le autorità hanno tuttavia richiamato l’attenzione sull’aumento delle false minacce di attentati registrato nelle ultime settimane.
La dimensione internazionale della vicenda trova un precedente significativo proprio in Irlanda e Bulgaria. Il 6 novembre, infatti, diverse redazioni giornalistiche europee erano state raggiunte da e-mail contenenti minacce di attentati. Tra i destinatari figuravano l’emittente pubblica irlandese RTÉ, a Dublino, e la televisione privata bulgara Nova TV, con sede a Sofia. In Irlanda l’allarme aveva provocato l’evacuazione degli uffici e la temporanea modifica della programmazione televisiva; in Bulgaria la polizia aveva effettuato controlli nella sede dell’emittente, che era stata evacuata in via precauzionale. In entrambi i casi non erano stati trovati ordigni.
Secondo la ricostruzione pubblicata da Reuters, le comunicazioni del 6 novembre erano firmate da un sedicente Mikhail Andropov e presentavano riferimenti a una presunta organizzazione responsabile anche di una serie di falsi allarmi che avevano interessato il trasporto aereo europeo. Il mittente dichiarava che gli episodi verificatisi nei giorni precedenti rappresentavano soltanto l’inizio di una più ampia campagna contro l’Occidente. La sua identità, la provenienza delle e-mail e l’autenticità delle rivendicazioni non sono state verificate.
Il ripetersi di comunicazioni con caratteristiche analoghe, indirizzate in pochi giorni a redazioni, infrastrutture del trasporto aereo e istituti scolastici, porta l’attenzione sulla dimensione europea del fenomeno. Le indagini dovranno chiarire se si tratti di iniziative riconducibili a un unico autore o a una struttura coordinata, oppure di episodi distinti che sfruttano modalità simili per provocare allarme e interrompere il normale funzionamento dei servizi.
Le prime reazioni del Governo Italiano

La presidente del Consiglio Giorgia Meloni sui social ha affermato in merito alla situazione che“Il Governo sta seguendo con grande attenzione le numerose segnalazioni riguardanti gli allarmi bomba negli istituti scolastici. Le Forze dell’Ordine e le Istituzioni, ad ogni livello, sono impegnate per monitorare la situazione e rassicurare i cittadini, le famiglie e il personale scolastico”.
“Al momento, dalle verifiche effettuate, non emerge alcun elemento che faccia ritenere sussistente un pericolo concreto. Le segnalazioni sembrano piuttosto riconducibili a una strategia volta a generare allarme e preoccupazione, sulla quale sono in corso tutti gli approfondimenti necessari”, ha concluso.

Sul fronte italiano, le istituzioni hanno mantenuto una linea di coordinamento intesa a sgonfiare l’impatto psicologico dell’attacco. Il Ministro dell’Istruzione, Giuseppe Valditara, ha evidenziato come “l’elevato numero di scuole coinvolte dimostri la scarsa attendibilità del rischio concreto, che è pressoché insussistente”, confermando la necessità di affrontare il fenomeno in raccordo con i servizi di sicurezza.
“Hanno attaccato voli, supermercati, se non ricordo male persino ospedali. È evidente che ci sia una strategia. Chi ci sia dietro è difficile in questo momento da immaginare. I servizi ovviamente sono attivi per individuarlo. La magistratura farà le sue indagini ma è evidente che noi però dobbiamo proteggerci e gli investimenti nella sicurezza sono fondamentali”, ha aggiunto.
“No all’allarmismo perché è evidente dal contenuto della email che il rischio concreto è pressochè inesistente, si tratta di un attacco informatico non di un rischio reale con tutta problabilità ma la strategia va pensata coinvolgendo i Servizi”, ha aggiunto Valditara. “Faremo un incontro con gli altri ministri decideremo una strategia e poi ci atterremo a quella – ha aggiunto – Ma Vorrei rassicurare: l’elevato numero di scuole coinvolte dimostra la scarsa attendibilità”.

Parallelamente, il Ministro della Difesa, Guido Crosetto, ha dichiarato che “fa parte di una strategia che ormai è chiara: quella di seminare terrore o di creare delle preoccupazioni, per cui è troppo facile. Chiunque di noi potrebbe, coi mezzi e gli strumenti che ci sono, mandare una mail a una scuola, a un asilo o a una compagnia aerea dicendo che c’è una bomba” avvertendo che “ne vedremo sempre di più, perché purtroppo la mamma dei cretini è sempre incinta”.
L’indagine, guidata dalle sezioni specializzate della Polizia Postale e coordinata dalle procure competenti, procede sulla pista dell’attacco cibernetico ostile orientato alla destabilizzazione dell’ordine pubblico e all’interruzione di pubblico servizio, confermando che l’arma principale di tali episodi resta l’eco mediatica e la gestione della paura collettiva.
“La questione è centrale per la sicurezza nazionale, così come la sicurezza nelle scuole costituisce una priorità assoluta per l’ordine pubblico e la serenità delle famiglie: per quanto riguarda ciò che è accaduto oggi in numerosi istituti scolastici, il governo sta seguendo con la massima attenzione l’evoluzione della situazione; gli studenti e il personale delle scuole interessate sono stati immediatamente evacuati e sono state effettuate le necessarie bonifiche. Sono inoltre in corso tutti gli approfondimenti e le verifiche, anche in relazione ad analoghi recenti episodi e, a breve, al fine di coordinare le iniziative da adottare, si svolgerà a Palazzo Chigi una riunione convocata dal Presidente del Consiglio a cui parteciperanno i vicepresidenti del Consiglio, i ministri dell’Interno e della Difesa, il sottosegretario Mantovano e i vertici dell’intelligence e dell’Agenzia per la cybersicurezza nazionale”. Lo ha dichiarato il ministro per i Rapporti con il Parlamento Luca Ciriani durante il question time alla Camera.
La risposta istituzionale: tra l’allarme europeo sull’IoT e il vertice di emergenza al Viminale
L’attacco cibernetico e informativo che ha colpito le scuole si inserisce in una cornice di vulnerabilità strutturale che valica i confini nazionali, trovando immediato riscontro nei dati e nei moniti giunti dai vertici delle istituzioni europee e italiane.
 Proprio ieri 10 novembre, il direttore dell’Agenzia europea per la cybersicurezza (ENISA), Juhan Lepassaar, ha presentato al Parlamento europeo il rapporto 2026 sullo stato della sicurezza informatica nell’Unione. Il documento restituisce la fotografia di un’Europa esposta, in cui sebbene la media della maturità difensiva si attesti su un punteggio di 71,53 su 100, il divario operativo tra i Paesi membri resta marcato, specialmente di fronte all’incursione dell’intelligenza artificiale di nuova generazione.
Modelli evoluti come Mythos 5 consentono oggi agli aggressori di scovare e sfruttare le falle di rete in tempi estremamente contratti, alimentando un doppio divario di competenze in cui le strutture di difesa faticano a tenere il passo delle tecniche offensive.
La minaccia, ha avvertito Lepassaar, ha ormai varcato le soglie domestiche e non riguarda più soltanto i grandi server o le infrastrutture critiche: il pericolo rischia di veicolarsi attraverso gli oggetti di uso quotidiano e i dispositivi connessi della rete domestica, trasformando persino un elettrodomestico o un router in una potenziale porta d’ingresso per incursioni informatiche.
 A rendere la rincorsa ancora piu’ difficile è l’intelligenza artificiale. I modelli più avanzati, come Mythos 5, possono individuare e sfruttare le vulnerabilita’ in tempi sempre più rapidi, dando un vantaggio agli aggressori. Dall’altra parte, però, mancano ancora esperti in grado di utilizzare queste tecnologie e comprenderne i rischi. ‘Ci troviamo di fronte a un doppio divario di competenze’, ha osservato il direttore dell’Enisa. La cosiddetta frontier AI mette così sotto pressione le difese.
Da un lato, accelera le capacità di attacco, dall’altro chi deve proteggere reti e infrastrutture fatica ad adeguarsi. Il rapporto individua alcune priorità: rendere più efficace l’applicazione delle norme, migliorare la gestione delle crisi, proteggere le infrastrutture critiche e ridurre i rischi lungo le catene di approvvigionamento. Ma per Lepassaar serve anche un cambio di mentalità. “La popolazione europea – ha spiegato – è abituata a lunghi anni di tranquillità e serenità”.
Ora deve fare i conti con una minaccia che puo’ arrivare persino da un frigorifero. E ricorda che, storicamente, chi attacca parte avvantaggiato: ‘La criminalità è spesso più evoluta di chi è costretto a difendersi’.
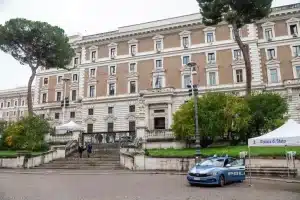
È in questo scenario di guerra ibrida e di allarmi a bassa intensità che si è inserita la reazione dell’esecutivo italiano. Nella mattinata dell’11 novembre, il Ministro dell’Interno Matteo Piantedosi ha presieduto al Viminale una riunione d’urgenza del Comitato nazionale per l’ordine e la sicurezza pubblica. Intorno al tavolo si sono riuniti i vertici delle Forze di polizia, i capi dei servizi di intelligence, il capo di Stato Maggiore della Difesa, il Procuratore nazionale antimafia e antiterrorismo e i rappresentanti dell’Agenzia per la Cybersicurezza Nazionale.
Dall’analisi congiunta svolta durante il vertice è emerso con chiarezza il tratto comune dei recenti attacchi: l’obiettivo primario degli hacker non è necessariamente la distruzione fisica o il furto di dati, ma la destabilizzazione psicologica, l’intralcio ai servizi essenziali e il danno reputazionale alle istituzioni colpite. Di fronte a questo modello di aggressione, il Comitato ha disposto un piano d’azione incentrato sul potenziamento del raccordo info-investigativo in tempo reale tra intelligence e forze dell’ordine, sull’innalzamento dei livelli di vigilanza e protezione dei sistemi informatici più vulnerabili della Pubblica Amministrazione e sul rafforzamento dello scambio informativo con gli operatori privati che gestiscono reti e infrastrutture strategiche. Come sottolineato al termine della riunione il tratto comune ai recenti attacchi cyber emerso è l’intenzione da parte degli hacker di creare elementi di destabilizzazione e di diffondere allarmi, poi rivelatisi infondati, incidendo sulla reputazione delle istituzioni prese di mira.
Per il Viminale, la “resilienza” dei sistemi italiani, “continuità dei servizi” e modalità utilizzate nei recenti attacchi informatici diventano cruciali da affrontare e diventano temi prioritari.


